แหม... ช่วงสัปดาห์ที่ผ่านมา โลกใบนี้มันช่างดูวุ่นวายพิลึกพิลั่น ราวกับหลุดเข้าไปในหนังไซไฟวันสิ้นโลกซะอย่างนั้น นั่งจิบกาแฟดูข่าวทีไรเป็นต้องสะดุ้งกันแทบทุกวัน เอทีเอ็มสหกรณ์เครดิตญี่ปุ่นร่วงระนาวร้อยกว่าสาขา (แม้ยุ่นเขาจะบอกว่าแค่เครื่องรวน ไม่ใช่ฝีมือแฮกเกอร์ก็เถอะ) ข้ามทวีปไปฝรั่งเศส โจรไซเบอร์เจาะระบบผ่าน “คนนอก” ฉกเงินแบงก์สหกรณ์ไปหน้าตาเฉยกว่า 3,700 ล้านบาท หอบไปแปลงเป็นคริปโทฯ หายเข้ากลีบเมฆ ตามจับกันให้ควั่ก
ยังไม่ทันหายใจทั่วท้อง... สายการบินสิงคโปร์ แอร์ไลน์ส ก็งานเข้า ข้อมูลผู้โดยสารเกือบครึ่งแสนหลุดลอยลม ไม่ใช่เพราะระบบตัวเองกาก แต่โดนเจาะทะลวงผ่าน "ผู้ให้บริการระบบสำรองที่นั่งภายนอก" (Third-party) ระดับโลกที่สายการบินใช้บริการอยู่ แถมไม่ได้โดนแค่เจ้าเดียวนะครับ มีรายงานข่าวชัดเจนว่าสายการบินยักษ์ใหญ่อย่าง มาเลเซีย แอร์ไลน์ส, เจแปน แอร์ไลน์ส (JAL) และ คาเธ่ย์ แปซิฟิค ก็ตกเป็นเหยื่อ ข้อมูลลูกค้ารั่วไหลจาก Third-party เจ้านี้ด้วยเหมือนกัน! หันไปดูท้องฟ้ายุโรป ก็ป่วนหนักป่วนหนา เจออีเมลขู่วางระเบิดเที่ยวบินรวดเดียวกว่า 20 ลำ ต้องเอาเครื่องลงจอดฉุกเฉินกันจ้าละหวั่น ท้ายสุดตรวจเจอกลายเป็น "คำขู่ลวงโลก" แต่มูลค่าความเสียหายและค่าใช้จ่ายที่สายการบินต้องแบกรับน่ะ... บานตะไทของจริง!
คำถามที่ผุดขึ้นมากลางวงสนทนาคือ... จากข่าวสารพัดทิศพวกนี้ ภูมิภาคเอเชียอาคเนย์ โดยเฉพาะ "ขวานทอง" ของเราล่ะ ควรจะตื่นจากภวังค์กันหรือยัง?
ตอบแบบไม่ต้องคิดให้เปลืองเซลล์สมอง... "ควรตื่นตั้งแต่เมื่อวานซืนแล้วครับท่าน!"
หันมาดูหน่วยงานความหวังของหมู่บ้าน อย่างกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) และ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เขาทำอะไรกันอยู่? ก็เห็นนั่งหัวโต๊ะประชุม สั่งการให้เตรียมแผนรับมือภัยไซเบอร์ มีการกำชับให้อุดช่องโหว่ระบบอย่างพวกรอยรั่ว PHP2Shell และบังคับใช้การยืนยันตัวตนแบบสองชั้น (MFA) ให้เป็นมาตรฐาน นอกเหนือไปจากการไล่ทลายแก๊งคอลเซ็นเตอร์ กวาดล้างซิมม้า บัญชีม้า กันตามสูตรสำเร็จ(ซึ่งจริงๆมันควรทำกันมานานแล้ว)
แต่อนิจจา... นอกจากการไล่จับบัญชีม้าที่จับเท่าไหร่ก็เหมือนตัดหัวทศกัณฐ์แล้ว สิ่งที่ทำให้ชาวบ้านตาดำๆ อดสูใจที่สุดก็คือ "เว็บพนันออนไลน์" นี่แหละครับท่าน! ไม่ต้องไปหาข้อมูลอินไซต์ที่ไหนไกล แค่นั่งไถมือถือดูละครแนวตั้งเพลินๆ แป๊บเดียว โฆษณาเว็บพนันก็เด้งพรวดขึ้นมาคั่นหน้าตาเฉย มีเกลื่อนกลาดเย้ยฟ้าท้าดินราวกับดอกเห็ดหน้าฝน ปราบกันประสาอะไรถึงปล่อยให้โฆษณามอมเมามันโผล่มาทิ่มตาประชาชนได้ทุกวี่ทุกวัน?
ก่อนจะไปวาดฝันทำภารกิจกู้ชาติระดับมหากาพย์ อย่างการพิทักษ์โครงสร้างพื้นฐานไซเบอร์ เอาเรื่องพื้นๆ อย่างกวาดขยะเว็บพนันออกจากหน้าจอสมาร์ทโฟนให้มันเหี้ยนเตียน ทำให้ดีให้สำเร็จสักเรื่อง เพื่อสร้างความมั่นใจให้ชาวบ้านเขาก่อนดีไหมครับ?
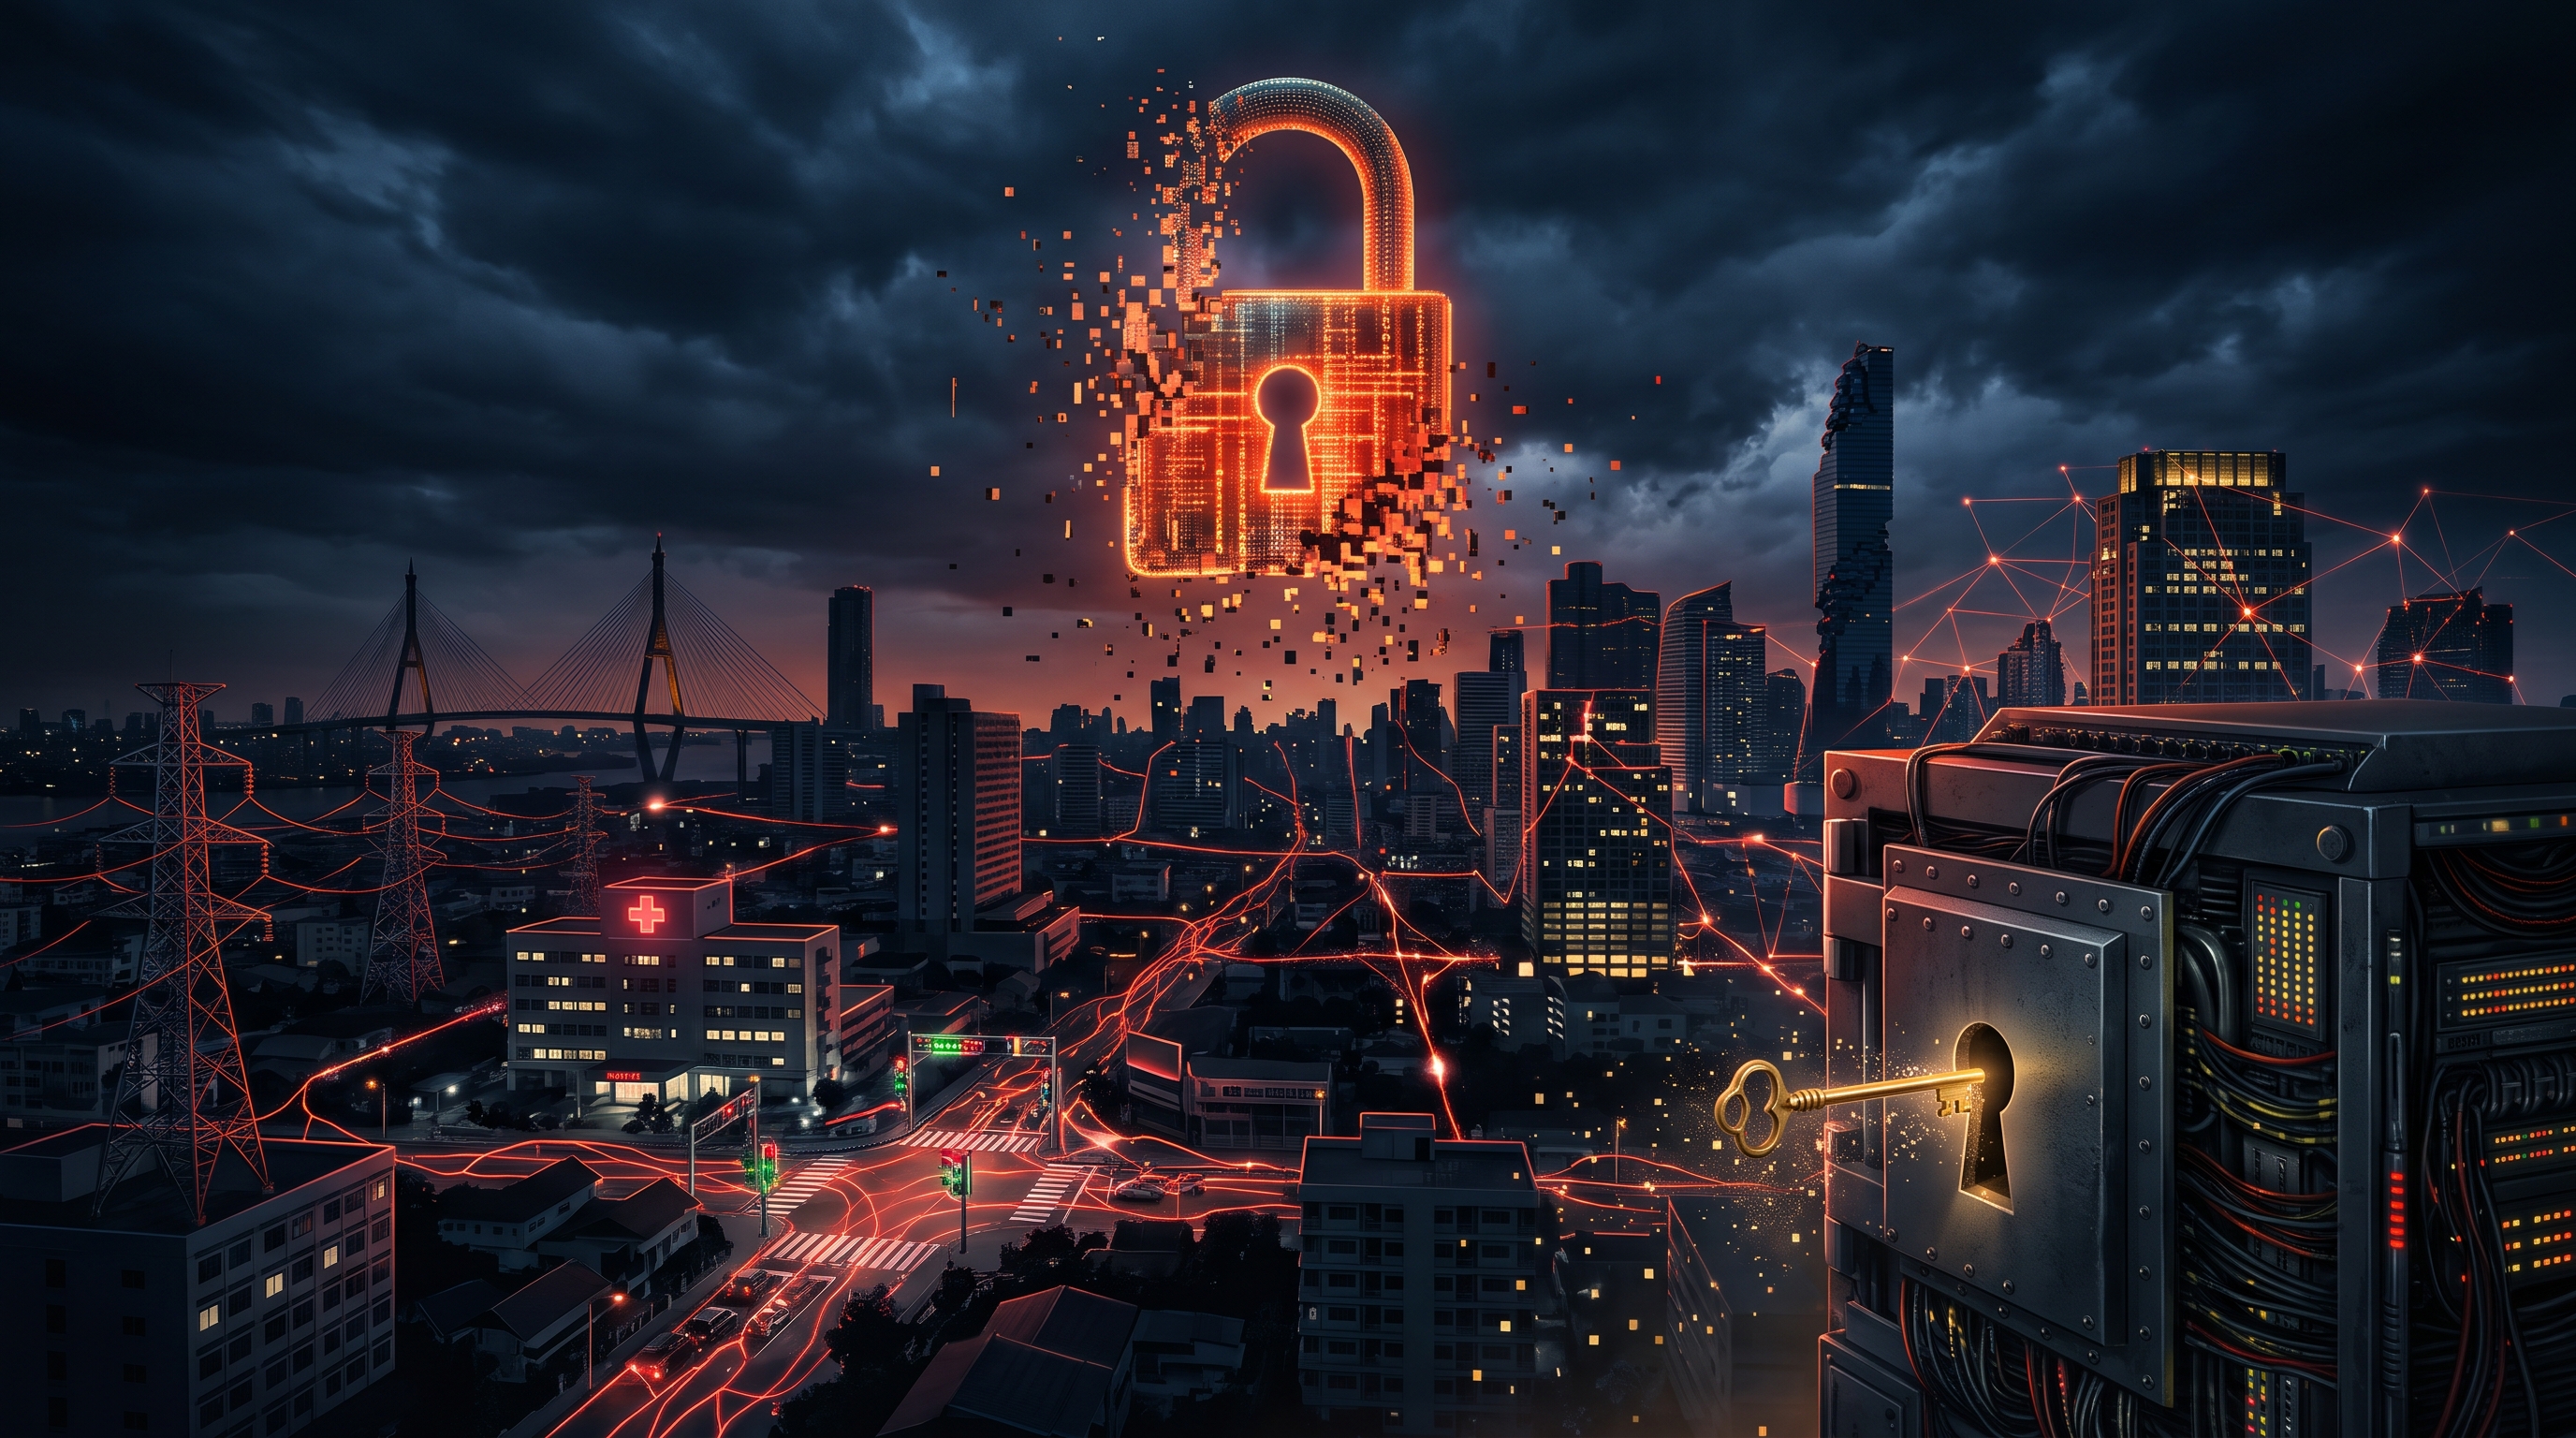
เพราะถ้าวันดีคืนดี "สยามประเทศ" โดนรุมสกรัมทางไซเบอร์แบบเต็มรูปแบบขึ้นมาจริงๆ จุดอ่อนแอที่สุดของเราไม่ใช่หน้าเว็บกระทรวงโดนเปลี่ยนรูปหรอกนะครับ แต่มันคือ "โครงสร้างพื้นฐานวิกฤต" (Critical Infrastructure) ไม่ว่าจะเป็น ระบบควบคุมไฟฟ้า น้ำประปา การขนส่งมวลชน และระบบสาธารณสุข
ลองหลับตานึกภาพดู... ถ้าระบบโดนเจาะจนไฟดับทั้งกรุงเทพฯ การเงินชะงักงัน ระบบโรงพยาบาลล่มสัญญาณจราจรดับหมด รถติดวินาศสันตะโร อัมพาตทั่วกรุง มันคือ "โดมิโนแห่งความพินาศ" ที่ความเสียหายในโลกดิจิทัลทะลุออกมากระแทกโลกกายภาพอย่างจัง
อย่าคิดว่าที่พูดมามันตื่นตูมเกินเหตุนะครับ เพราะขู่วางระเบิดเที่ยวบิน 20 เที่ยว เขายังทำกันมาแล้ว
แล้วรู้ไหมครับว่า รูรั่วที่ใหญ่ที่สุดในการป้องกันระบบพวกนี้คืออะไร? มันไม่ใช่เรื่องของเทคโนโลยีราคาแพงหรอกครับ... แต่มันคือ "คน" สถิติชี้ชัดว่ากว่า 90% ของการเจาะระบบ สำเร็จได้เพราะความเลินเล่อของคนในองค์กรเอง เผลอคลิกลิงก์ปลอมบ้าง หรือที่คลาสสิกสุดๆ ก็คือการใช้ "รหัสผ่าน" ที่เด็กอนุบาลยังเดาได้!
ไม่ต้องดูอื่นไกลครับ เอาแค่คดีอื้อฉาวสดๆ ร้อนๆ เมื่อกลางเดือนสิงหาคมที่ผ่านมา ที่ข้อมูลภาครัฐและเอกชนไทยรั่วไหลทะลักทะลวงมโหฬารกว่า 221 ล้านรายการ พอสาวไส้หาต้นตอก็แทบหงายหลังตึง! เพราะบรรดาเจ้าหน้าที่รัฐผู้ดูแลระบบ ดันตั้งรหัสผ่านเซิร์ฟเวอร์แบบมักง่ายสุดติ่งระดับ "123456", "password" หรือเอาตัวย่อหน่วยงานมาตั้งซะงั้น ร้อนถึง ครม. ต้องมีมติสายฟ้าแลบ สั่งให้หน่วยงานระดับกรมกว่า 300 แห่งทั่วประเทศไป "เปลี่ยนพาสเวิร์ด" กันด่วนจี๋
แต่ที่ชาวบ้านตาดำๆ อย่างเราสงสัยก็คือ... สั่งไปแล้วป่านนี้เปลี่ยนกันหรือยัง? มีใครไปตามเช็ก ตามสุ่มตรวจ หรือให้หลักการตั้งรหัสที่มันปลอดภัยเกรดมาตรฐานโลกกับพวกเขาบ้างไหม? หวังใจลึกๆ นะครับว่า คงไม่ได้มักง่ายเปลี่ยนจาก "123456" มาเป็น "654321" หรอกนะท่าน! บวกกับวัฒนธรรม "ความเกรงใจ" แบบไทยๆ ที่ผู้น้อยไม่กล้าทักท้วงผู้ใหญ่เมื่อเห็นความหละหลวม... พฤติกรรมมักง่ายเหล่านี้แหละครับ คือ "กุญแจเจาะรหัสอย่างดี" ที่แฮกเกอร์โปรดปรานที่สุด
โลกมันเปลี่ยนไปแล้ว โจรยุคนี้ไม่ได้ถือปืนบุกปล้นแบงก์ การขยับตัวของภาครัฐต้องไม่ใช่แค่ "ก้าวตาม" แต่ต้อง "ก้าวนำ" หรืออย่างน้อยๆ ก็ต้อง "ก้าวให้ทันโจร" อย่ารอให้วัวหายแล้วค่อยคิดจะล้อมคอกเลยครับ... เพราะในโลกไซเบอร์ กว่าจะรู้ตัวว่าวัวหาย คอกก็อาจจะโดนแฮกเกอร์เผาเป็นจุณไปเรียบร้อยแล้ว!
เรื่องที่เกี่ยวข้อง
ดูในหมวด Politic →
มทภ.1 สั่งการและมอบนโยบาย ต่อ ผบ.หน่วย ประจำปี 2570
มทภ.1 สั่งการและมอบนโยบาย ต่อ ผบ.หน่วยขึ้นตรง ทภ.1 ประจำปี 2570 ยึดนโยบาย ทบ. เป็นสำคัญ กำชับ หน่วยดำรงความต่อเนื่องการซักซ้อมริ้วขบวนฯ ในพระราชพิธี อย่างเต็มกำลังความสามารถ เพื่อถวายพระเกียรติอย่างสูงสุด พร้อมชื่นชมกำลังพล นขต.ทภ.1 ที่ได้รับรางวัลระดับกองทัพบก ทั้งด้านการฝึกทางทหาร และงานประชาสัมพันธ์สร้างการรับรู้ ที่เป็นประโยชน์ต่อส่วนรวมในทุกมิติ